


Gouvernance raisonnée dans l'entreprise
Maîtriser la gouvernance raisonnée des outils IA
Outils IA et veille projective responsable

Introduction
Imaginez confier les clés de votre entreprise à un stagiaire brillant mais totalement imprévisible... C'est exactement ce que vous faites lorsque vous déployez l'Intelligence Artificielle sans aucun cadre de gouvernance ! Comment tirer parti de cette révolution technologique sans risquer la sécurité de vos données ?
À la fin de cette leçon, vous serez capable de :
-
Comprendre les principes fondamentaux d'une gouvernance raisonnée de l'IA.
-
Déployer un plan d'action simple en 5 étapes pour encadrer l'usage de l'IA.
-
Intégrer l'IA de manière éthique et responsable dans votre stratégie d'entreprise.
-
Évaluer la conformité RGPD de vos outils IA à l'aide d'une méthode d'audit no-code.
Qu'est-ce que la gouvernance raisonnée de l'IA
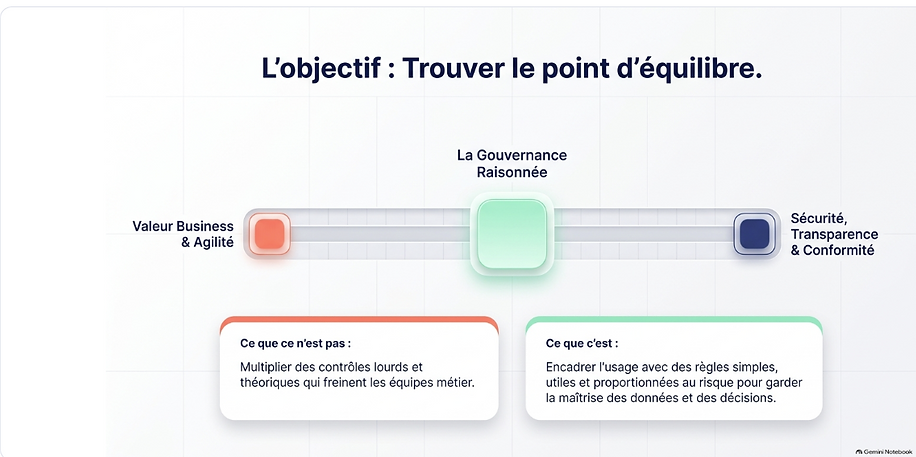
La gouvernance raisonnée de l’IA ne cherche pas à bloquer l’innovation par des processus bureaucratiques lourds. Au contraire, elle vise à encadrer l’usage de ces technologies avec des règles simples, utiles et proportionnées aux risques réels.
Une analogie simple : Pensez-y comme à des feux de signalisation. Ils ne sont pas là pour empêcher les voitures de rouler, mais pour éviter les collisions majeures tout en fluidifiant le trafic.
Pour être efficace et éviter les angles morts, cette gouvernance repose sur une collaboration pluridisciplinaire. Elle doit impliquer plusieurs acteurs clés de l'organisation :
-
Les équipes métiers (marketing, vente, opérationnel) pour identifier les besoins concrets.
-
L'IT et la Data pour la compatibilité technique.
-
Le juridique et la compliance pour assurer le respect des lois.
-
La cybersécurité pour protéger les accès et éviter les fuites de données.
Le Plan d'Action en 5 Etapes pour l'Entreprise
Pour structurer la mise en œuvre de votre gouvernance sans surcharger vos équipes, vous pouvez déployer un modèle simple en 5 étapes :
-
Cartographier tous les outils IA actuellement utilisés par vos collaborateurs (y compris l'usage informel).
-
Définir une politique d'usage claire en précisant ce qui est permis et ce qui est interdit.
-
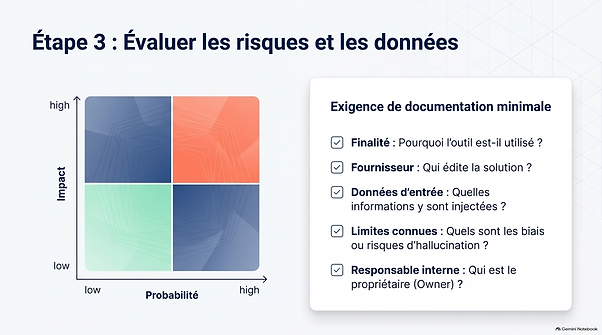
Évaluer les risques et la nature des données manipulées (données publiques, confidentielles ou personnelles).
-
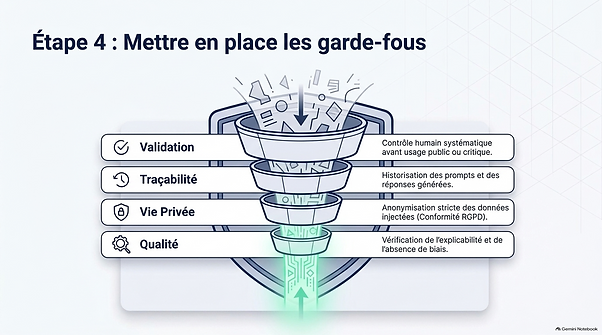
Mettre en place la supervision, notamment la validation humaine des contenus générés et la traçabilité.
-
Réviser périodiquement les usages et analyser les éventuels incidents pour adapter les règles.
Le conseil pratique pour les PME : Pas besoin d'un manuel de 100 pages ! Pour une petite structure, une charte d'une seule page suffit. Elle doit lister les outils autorisés, désigner un propriétaire interne par outil, et définir la procédure immédiate en cas d'erreur ou d'incident.





Intégrer l'IA Responsable dans sa Stratégie
L'IA doit être un levier de performance, mais elle ne doit pas remplacer l'intelligence humaine. Une intégration stratégique réussie repose sur trois principes majeurs :
-
Préserver le savoir métier : L'IA est un assistant exceptionnel, mais elle ne doit pas devenir une source d'autorité automatique. Vos équipes doivent conserver leur expertise critique et valider systématiquement les livrables.
-
Former en continu : Sensibiliser les collaborateurs aux biais de l'IA, aux limites des modèles, et aux bonnes pratiques de sécurité.
-
Nommer un coordinateur : Désigner un référent ou responsable IA qui animera la gouvernance et servira de point de contact pour toutes les questions éthiques ou techniques.
Pour matérialiser cela, équipez vos équipes d'une boîte à outils contenant des grilles d'évaluation des risques pour chaque nouvel outil, des prompts types sécurisés, et un cadre éthique simple.

Assurer la Conformité RGPD avec le No-Code
La conformité au RGPD (Règlement Général sur la Protection des Données) est incontournable lors de l'utilisation d'outils IA, en particulier s'ils traitent des données clients ou de collaborateurs.
Pour simplifier cette tâche, vous pouvez utiliser une grille d'audit no-code (directement sur Notion, Excel ou Google Sheets) inspirée du guide d'auto-évaluation de la CNIL. Le principe est simple :
Pour chaque usage ou outil, évaluez la conformité selon 4 statuts :
-
🟢 OK (Score de 3 : conforme)
-
🟡 PARTIEL (Score de 2 : des ajustements sont nécessaires)
-
🔴 NON (Score de 1 : non-conforme, action corrective prioritaire)
-
⚪ NON APPLICABLE (Score de 0)
Cette approche collaborative permet d'identifier rapidement les failles de sécurité, d'assigner un responsable pour chaque action corrective, et de planifier des échéances claires pour vous mettre en conformité.
📋 En résumé :
Voici les points clés à retenir pour mettre en place une gouvernance de l'IA réussie :
-
La gouvernance doit être pragmatique : Préférez des règles simples et proportionnées aux risques plutôt que des contrôles lourds et théoriques.
-
La pluridisciplinarité est indispensable : Associez les métiers, la technique, le juridique et la sécurité pour une vision à 360°.
-
L'humain reste au centre : L'IA est un outil d'aide à la décision, pas une autorité finale. Préservez l'expertise de vos collaborateurs.
-
La conformité se pilote simplement : Utilisez des outils de suivi visuels et des grilles d'audit simples (inspirées de la CNIL) pour suivre l'évolution de vos chantiers RGPD.